
Τη μορφή χιονοστιβάδας έχουν πάρει οι ηλεκτρονικές απάτες, που έχουν ως στόχο τους ανυποψίαστους ή απλώς απρόσεκτους.
Σύμφωνα με νέα απολογιστικά στοιχεία, που συγκέντρωσε η Τράπεζα της Ελλάδας, το 2025 τα περιστατικά απάτης στις μεταφορές πίστωσης παρουσίασαν σημαντική αύξηση, στον αριθμό κατά 95% και στην αναλογούσα αξία τους κατά 41%!
Συγκεκριμένα, αναφέρθηκαν 9.830 περιστατικά απάτης συνολικής αξίας 17 εκατ. ευρώ, έναντι 5.032 περιστατικών απάτης συνολικής αξίας 12 εκατ. ευρώ το 2024. Και αυτοί οι δείκτες πρακτικά αναλογούν σε μία συναλλαγή απάτης ανά 77 χιλ. συναλλαγές μεταφοράς πίστωσης, με 1 ευρώ αξία απάτης ανά 74 χιλ. ευρώ αξία συναλλαγών.
Οι «τρύπες» του συστήματος και η χειραγώγηση των ανυποψίαστων
Τι φταίει γι’ αυτήν την «έκρηξη» των περιπτώσεων απάτης; Όλα ξεκινούν από την υποχρέωση των παρόχων υπηρεσιών πληρωμών να προσφέρουν την υπηρεσία πληρωμής για λήψη άμεσων μεταφορών πίστωσης. Όπως αποδείχθηκε, αυτό εξελίχθηκε σε αχίλλειο πτέρνα του συστήματος και κερκόπορτα για τους απατεώνες.
Η αύξηση των περιστατικών απάτης που παρατηρήθηκε συνδέεται κυρίως με την αύξηση των συναλλαγών άμεσων μεταφορών πιστώσεων και τα ιδιαίτερα χαρακτηριστικά τους, δηλαδή την πολύ σύντομη χρονική διάρκεια εκτέλεσής τους και την περιορισμένη χρονικά δυνατότητα ανάκλησης των συναλλαγών αυτών, δεδομένου ότι η πίστωση του μεταφερόμενου ποσού στον λογαριασμό του δικαιούχου δεν πραγματοποιείται με ημερομηνία αξίας (Valeur), αλλά άμεσα.
Η εκτέλεση των πληρωμών σε λιγότερο από 10 δευτερόλεπτα έχει ως αποτέλεσμα την σχεδόν άμεση εκκαθάρισή τους, γεγονός που καθιστά ιδιαίτερα δυσχερή την ανάκτηση των κεφαλαίων σε περίπτωση απάτης.
Υπάρχει, όμως κι άλλο μυστικό πίσω από τον διπλασιασμό αυτών των περιπτώσεων, όπου κάποιοι κλαίνε ακόμα τα λεφτά τους: η αυξανόμενη χρήση της κοινωνικής μηχανικής (social engineering) και των εγκεκριμένων από τον πελάτη πληρωμών (Authorised Push Payment – APP), όπου ο ίδιος ο χρήστης χειραγωγείται ώστε να εξουσιοδοτήσει μια δόλια συναλλαγή, με αποτέλεσμα να παρακάμπτονται σε σημαντικό βαθμό τα παραδοσιακά μέτρα πρόληψης της απάτης.
Η περαιτέρω ανάλυση των περιστατικών απάτης φανερώνει ότι η πλειονότητα των τεχνικών διενέργειας απάτης στις ηλεκτρονικές συναλλαγές μεταφοράς πιστώσεων αφορά κατά 64% τη μέθοδο της έκδοσης εντολής πληρωμής από τον δράστη της απάτης και κατά 36% τη μέθοδο της χειραγώγησης του πληρωτή από τον δράστη της απάτης.
Βάσει της πρώτης μεθόδου, ο δράστης της απάτης εκδίδει πλαστή εντολή πληρωμής, αφού αποκτήσει τα «ευαίσθητα» δεδομένα πληρωμής του πληρωτή ή του δικαιούχου με δόλια μέσα, ενώ βάσει της δεύτερης μεθόδου, ο πληρωτής παρέχει καλή τη πίστει τη συγκατάθεσή του στην εκτέλεση εντολής πληρωμής προς λογαριασμό πληρωμών τρίτου θεωρώντας ότι ανήκει σε νόμιμο δικαιούχο.
Οι απάτες
Το «κλειδί» σε όλες αυτές τις περιπτώσεις είναι η πρόσβαση των απατεώνων σε κωδικούς, που συνδέονται με τραπεζικούς λογαριασμούς. Και σε αυτό το πεδίο, η εφευρετικότητα των κυκλωμάτων αποδεικνύεται ανεξάντλητη.
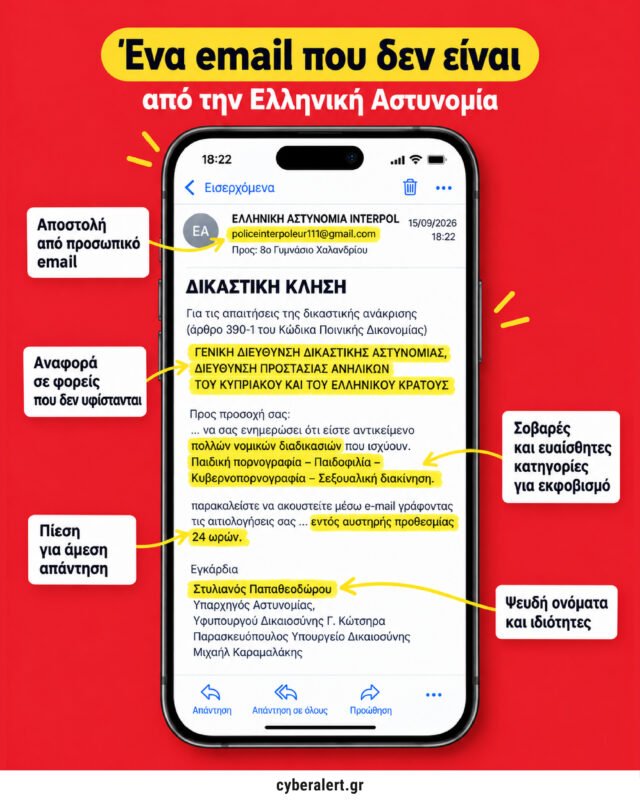
Μια από τις τελευταίες μορφές ηλεκτρονικής απάτης είναι η αποστολή μηνυμάτων δήθεν από τις εγχώριες και διεθνείς διωκτικές Αρχές, για έρευνες που σχετίζονται με διακίνηση παιδικής πορνογραφίας και παιδοφιλίας. Βασικό στοιχείο της μεθοδολογίας τους είναι η πρόκληση φόβου, ανησυχίας και έντονης χρονικής πίεσης.
Ο παραλήπτης καλείται, για παράδειγμα, να απαντήσει εντός συγκεκριμένης και ιδιαίτερα σύντομης προθεσμίας, ενώ παράλληλα απειλείται με δήθεν ποινικές ή άλλες έννομες συνέπειες σε περίπτωση που δεν ανταποκριθεί.
Με αυτόν τον τρόπο, οι δράστες επιχειρούν να οδηγήσουν τον παραλήπτη σε βιαστική αντίδραση, πριν προλάβει να ελέγξει την αυθεντικότητα και την πραγματική προέλευση του μηνύματος.
Ενδείξεις που πρέπει να προκαλούν υποψίες αποτελούν, μεταξύ άλλων:
η χρήση μη επίσημων διευθύνσεων ηλεκτρονικού ταχυδρομείου,
οι ανακριβείς ή ασυνήθιστες αναφορές σε Αρχές, πρόσωπα, ιδιότητες ή νομοθεσία,
τα γλωσσικά και συντακτικά λάθη,
η επίκληση ιδιαίτερα σοβαρών κατηγοριών με σκοπό τον εκφοβισμό,
η απαίτηση για άμεση απάντηση εντός ασφυκτικής προθεσμίας,
οι απειλές για δήθεν σύλληψη, ποινικές συνέπειες ή δημοσιοποίηση προσωπικών στοιχείων.
Προφανές είναι ότι όποιος απαντήσει ή ανοίξει κάποιο link σε ένα τέτοιο μήνυμα, ανοίγει την «πόρτα» στους απατεώνες και τους επιτρέπει να υφαρπάξουν «ευαίσθητα» δεδομένα του.
Σύμφωνα με έκθεση των ΕΚΤ- ΕΒΑ, οι δόλιες συναλλαγές ηλεκτρονικού χρήματος το 2024 φαίνεται να συγκεντρώνονταν σε χώρες όπου οι πληρωμές με ηλεκτρονικό χρήμα ήταν πιο διαδεδομένες. Σε απόλυτους αριθμούς, το Λουξεμβούργο ανέφερε την υψηλότερη αξία δόλιων συναλλαγών πληρωμών (45,3 εκατομμύρια ευρώ), ενώ η Ιταλία κατέγραψε τον υψηλότερο όγκο (πάνω από 447.000 συναλλαγές).
Σε σχετικούς όρους, η Πολωνία παρουσίασε το υψηλότερο ποσοστό απάτης ως προς την αξία (0,111%), ενώ η Ελλάδα είχε το υψηλότερο ποσοστό απάτης ως προς τον όγκο, με 0,028%.