Τουλάχιστον ένα βήμα μπροστά από τις κυβερνήσεις φαίνεται ότι βρίσκονται οι κυβερνοεγκληματίες, εξαπολύοντας επιθέσεις κατά κύματα στα «αδύναμα» σημεία συστημάτων και υποδομών.
Μόνο τον Οκτώβριο, οι οργανισμοί παγκοσμίως δέχτηκαν κατά μέσο όρο 2.550 κυβερνοεπιθέσεις ανά εβδομάδα και αυτό «μεταφράζεται» σε αύξηση 32% σε σύγκριση με τον Οκτώβριο του 2025.
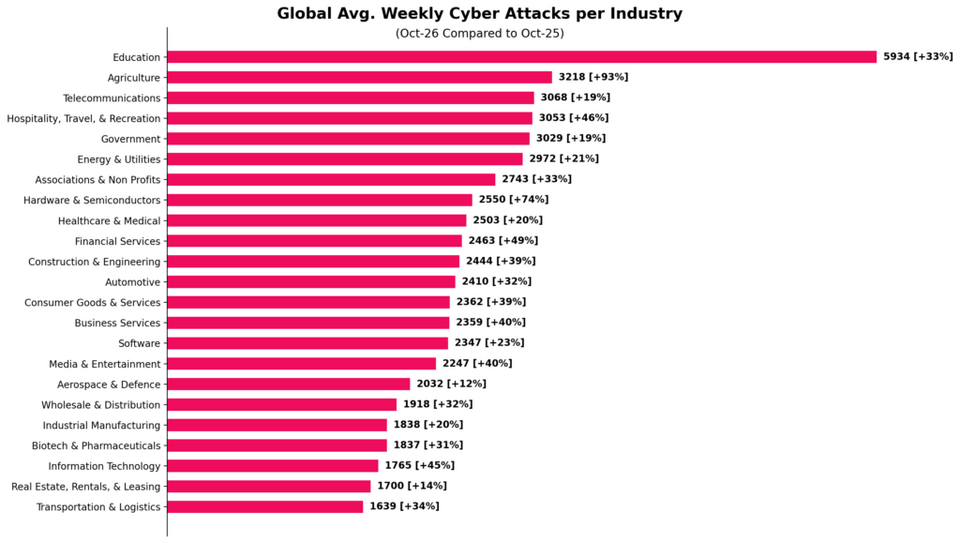
Ποιοι είναι οι μεγαλύτεροι στόχοι; Σύμφωνα με τα δεδομένα, που επεξεργάστηκε η Check Point, η εκπαίδευση παρέμεινε ο κλάδος που δέχτηκε τις περισσότερες στοχοποιήσεις τον Οκτώβριο, με μέσο όρο 5.934 εβδομαδιαίες επιθέσεις ανά οργανισμό, σημειώνοντας αύξηση 33% σε ετήσια βάση.
Ο τομέας εξακολουθεί να αντιμετωπίζει πολύ περισσότερες επιθέσεις από οποιονδήποτε άλλο, πιθανώς αντανακλώντας την ευρεία βάση χρηστών και τα ανοιχτά ψηφιακά περιβάλλοντα των σχολείων, των πανεπιστημίων και των ερευνητικών ιδρυμάτων.
Όλοι οι τομείς που παρακολουθήθηκαν κατέγραψαν διψήφια αύξηση σε σχέση με πέρυσι, με αρκετούς εξαιρετικά κρίσιμους τομείς, όπως η Κυβέρνηση, η Ενέργεια και οι Υπηρεσίες Κοινής Ωφέλειας και η Υγειονομική Περίθαλψη και η Ιατρική, να κατατάσσονται επίσης στο πάνω μισό της κατάταξης. Αυτά τα στοιχεία δείχνουν συνεχή πίεση σε τομείς με ευρείες βάσεις χρηστών, βασικές υπηρεσίες και σύνθετα ψηφιακά περιβάλλοντα.
Στο στόχαστρο η Ευρώπη -Πολιορκητικός κριός η Τεχνητή Νοημοσύνη
Από τις επιθέσεις δεν γλιτώνει κανείς. Ωστόσο, η Ευρώπη παρουσίασε τον υψηλότερο ρυθμό ανάπτυξης, με τις επιθέσεις να αυξάνονται κατά 39% σε σύγκριση με τον Οκτώβριο του 2025. Η Βόρεια Αμερική επίσης αυξήθηκε απότομα, σημειώνοντας αύξηση 33% σε ετήσια βάση. Παρόλο που ο συνολικός όγκος επιθέσεων στην Ευρώπη παραμένει χαμηλότερος από αυτόν των κορυφαίων περιοχών, κατέγραψε την ταχύτερη ανάπτυξη από οποιαδήποτε άλλη περιοχή, σηματοδοτώντας ένα εντεινόμενο περιβάλλον απειλών για τους οργανισμούς στη γηραιά ήπειρο.
Αυτό που προκαλεί μεγαλύτερη ανησυχία είναι ότι η Τεχνητή Νοημοσύνη χρησιμοποιείται, πλέον, ως πολιορκητικός κριός. Είναι ενδεικτικό ότι 1 στις 35 προτροπές GenAI σε επιχειρήσεις ενείχε υψηλό κίνδυνο διαρροής ευαίσθητων δεδομένων, επηρεάζοντας το 90% των οργανισμών που χρησιμοποιούν τακτικά εργαλεία GenAI. Ένα επιπλέον 12% των προτροπών περιείχε δυνητικά ευαίσθητες πληροφορίες, διατηρώντας την έκθεση σε δεδομένα ως κυρίαρχη ανησυχία διακυβέρνησης. Το παγκόσμιο ποσοστό υψηλού κινδύνου έχει αυξηθεί σταθερά, από 2,3% (1 στους 43) τον Αύγουστο σε 2,5% (1 στους 39) τον Σεπτέμβριο και 2,9% (1 στους 35) τον Οκτώβριο.
Ανά κλάδο, οι Επιχειρηματικές Υπηρεσίες είχαν το υψηλότερο ποσοστό έκθεσης σε υψηλού κινδύνου με 5,4% ή 1 στις 19 προτροπές – σχεδόν διπλάσιο από τον παγκόσμιο μέσο όρο. Ακολούθησαν οι Κυβερνήσεις με 4,6% και οι Χρηματοοικονομικές Υπηρεσίες με 4,5%, με την Υγειονομική Περίθαλψη & Ιατρική και την Πληροφορική να βρίσκονται επίσης πάνω από τον παγκόσμιο μέσο όρο. Αυτοί οι τομείς διαχειρίζονται συστηματικά πληροφορίες πελατών, οικονομικών, πολιτών και ασθενών, γεγονός που εξηγεί τη μεγαλύτερη έκθεσή τους.
Τα «ψαρέματα», τα «λύτρα» και οι Gentlemen
Το μόνο σίγουρο είναι ότι οι… παραδοσιακές μορφές κυβερνοεπιθέσεων έχουν περάσει σε άλλο επίπεδο. Το 1 στα 128 e-mail, ή 0,78%, χαρακτηρίστηκε ως ηλεκτρονικό ψάρεμα (phishing) τον Οκτώβριο. Μεταξύ των e-mail ηλεκτρονικού «ψαρέματος» (phishing), το 79% περιείχε συνδέσμους και το 14% περιείχε συνημμένα, επιβεβαιώνοντας ότι οι κακόβουλοι σύνδεσμοι ήταν η κύρια μέθοδος παράδοσης.
Όσο για τις περιπτώσεις ransomware, μόνο τον Οκτώβριο αναφέρθηκαν 1.063 επιθέσεις, γεγονός που αντιπροσωπεύει αύξηση 35% σε σύγκριση με τον Οκτώβριο του 2025 και είναι ο υψηλότερος αριθμός που έχει αναφερθεί μέχρι σήμερα. Οι Επιχειρηματικές Υπηρεσίες ήταν ο κλάδος που στοχοποιήθηκε περισσότερο, αντιπροσωπεύοντας το 31,5% των αναφερόμενων θυμάτων. Ακολούθησαν τα Καταναλωτικά Αγαθά και Υπηρεσίες με 14,9%, και η Βιομηχανική Μεταποίηση με 11,6%.
Όπως σημειώνουν οι ειδικοί της Check Point, επειδή οι πάροχοι επιχειρηματικών υπηρεσιών συχνά κατέχουν δεδομένα ή πρόσβαση σε συστήματα για λογαριασμό πολλαπλών πελατών, ένα μεμονωμένο περιστατικό μπορεί να έχει συνέπειες που εκτείνονται πέρα από τον ίδιο τον οργανισμό.
Οι Gentlemen ήταν η πιο διαδεδομένη ομάδα ransomware τον Οκτώβριο, υπεύθυνη για το 13% των δημοσιευμένων επιθέσεων. Η Qilin ακολούθησε με 12% , ενώ η n0n αντιπροσώπευε το 8% , μπαίνοντας στην πρώτη τριάδα μόλις ένα μήνα μετά την πρώτη της εμφάνιση και τετραπλασιάζοντας το μηνιαίο μερίδιο των δημοσιευμένων θυμάτων της.
Οι Gentlemen είναι μια ταχέως αναπτυσσόμενη επιχείρηση Ransomware-as-a-Service που ιδρύθηκε στα μέσα του 2025, προσφέροντας στους συνεργάτες πρόσβαση σε περίπου 14.000 προ-εκμεταλλευμένες συσκευές FortiGate και υποστηρίζει περιβάλλοντα Windows, Linux και ESXi.
Μόλις χθες, η ομάδα πρόσθεσε την Nvidia στη λίστα των θυμάτων της σε έναν ειδικό ιστότοπο στο dark web. Οι επιτιθέμενοι έχουν δημοσιεύσει πληροφορίες σχετικά με την εταιρεία, μια επαφή για διαπραγματεύσεις λύτρων και ένα χρονόμετρο το οποίο δείχνει τις ώρες που απομένουν μέχρι την πιθανή διαρροή δεδομένων.